Hasil Penetration Test CMS NgFlask: 11 Kontrol Keamanan Berhasil Diterapkan
Keamanan merupakan salah satu aspek terpenting dalam pengembangan aplikasi web modern. Selain memastikan aplikasi berjalan dengan baik, pengembang juga harus mampu melindungi data pengguna dan mencegah berbagai jenis serangan siber. Oleh karena itu, CMS NgFlask secara rutin dievaluasi melalui proses Penetration Test (Pentest) untuk mengukur efektivitas implementasi keamanan yang telah diterapkan.
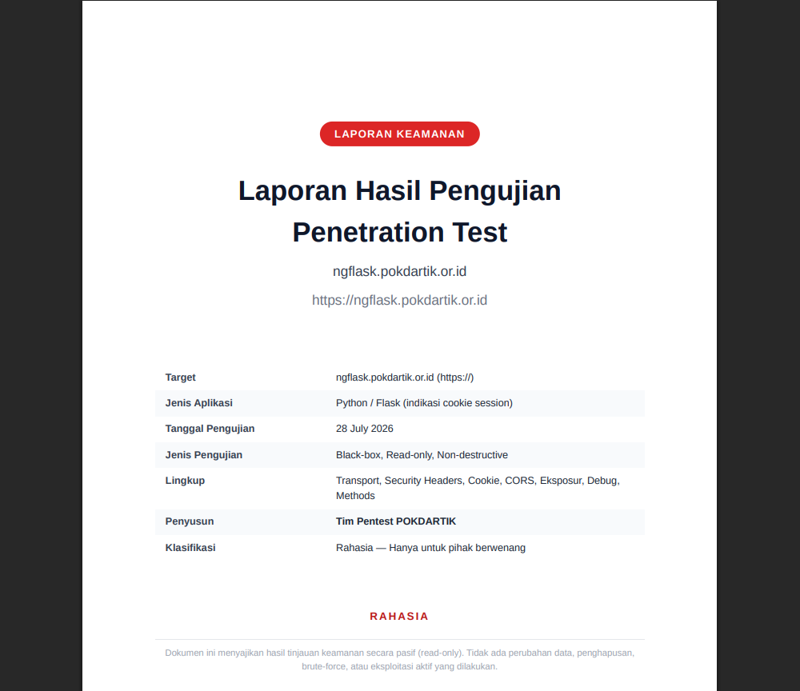
Pengujian dilakukan terhadap situs https://ngflask.pokdartik.or.id menggunakan metode Black-box, Read-only, dan Non-destructive, sehingga seluruh proses berlangsung tanpa mengubah data maupun mengganggu layanan yang sedang berjalan. Pengujian dilaksanakan pada 28 Juli 2026 oleh Tim Pentest POKDARTIK.
Pendekatan Pengujian
Metode pengujian berfokus pada evaluasi keamanan dari sisi eksternal sebagaimana yang akan dilihat oleh pengguna maupun calon penyerang. Pengujian meliputi pemeriksaan konfigurasi HTTPS, sertifikat TLS, header keamanan HTTP, pengelolaan cookie sesi, kebijakan CORS, mode debug aplikasi, eksposur file sensitif, hingga metode HTTP yang tersedia. Seluruh pengujian dilakukan secara pasif tanpa eksploitasi aktif, brute-force, maupun perubahan terhadap sistem target.
Ringkasan Hasil Pengujian
Sebanyak 12 area keamanan berhasil dievaluasi selama proses penetration test. Hasilnya menunjukkan bahwa 11 kontrol keamanan telah diterapkan dengan baik (TERATASI), sementara hanya 1 temuan yang masih memerlukan penyesuaian. Tidak ditemukan kerentanan dengan tingkat risiko Medium maupun Low, sehingga secara keseluruhan postur keamanan aplikasi berada dalam kondisi yang sangat baik.
Kontrol keamanan yang berhasil diterapkan meliputi:
- Enkripsi transport HTTPS dengan dukungan HSTS.
- Validitas dan konfigurasi sertifikat TLS.
- Pengamanan cookie sesi menggunakan Secure, HttpOnly, dan SameSite.
- Content Security Policy (CSP).
- Perlindungan Clickjacking melalui X-Frame-Options.
- Perlindungan MIME Sniffing.
- Referrer Policy.
- Kebijakan CORS yang aman.
- Mode produksi tanpa Debug Werkzeug.
- Perlindungan terhadap akses file sensitif seperti .git, .env, dan file cadangan.
- Penonaktifan metode HTTP berbahaya seperti TRACE, PUT, dan DELETE.
Implementasi Keamanan yang Telah Berhasil
Hasil pengujian menunjukkan bahwa NgFlask telah menerapkan berbagai praktik keamanan yang direkomendasikan dalam pengembangan aplikasi berbasis Flask.
HTTPS dan HSTS
Seluruh permintaan HTTP secara otomatis dialihkan menuju HTTPS menggunakan redirect permanen (301). Dengan konfigurasi HSTS, komunikasi antara pengguna dan server selalu dilakukan melalui jalur terenkripsi sehingga risiko penyadapan maupun pencurian sesi dapat diminimalkan.
Keamanan Cookie Sesi
Cookie autentikasi telah menggunakan atribut Secure, HttpOnly, dan SameSite=Lax. Kombinasi konfigurasi tersebut membantu mencegah pencurian cookie melalui serangan XSS maupun pengiriman cookie pada permintaan lintas situs yang tidak diinginkan.
Content Security Policy
NgFlask telah menerapkan Content Security Policy (CSP) yang kuat dengan penggunaan nonce pada pemuatan skrip. Pendekatan ini memberikan perlindungan tambahan terhadap berbagai bentuk serangan Cross-Site Scripting (XSS).
Header Keamanan
Aplikasi juga telah mengaktifkan berbagai HTTP Security Header penting, seperti:
- X-Frame-Options
- X-Content-Type-Options
- Referrer-Policy
Header-header tersebut membantu melindungi aplikasi dari clickjacking, MIME sniffing, dan kebocoran informasi referer kepada pihak ketiga.
Perlindungan Infrastruktur
Pengujian menunjukkan bahwa mode debug tidak aktif pada lingkungan produksi, berbagai file sensitif tidak dapat diakses dari internet, serta metode HTTP berbahaya telah dinonaktifkan. Langkah-langkah ini menunjukkan bahwa konfigurasi server telah mengikuti praktik keamanan yang baik.
Satu Temuan yang Masih Terbuka
Satu-satunya temuan yang masih tercatat adalah keberadaan header X-XSS-Protection. Header ini telah dinyatakan usang (deprecated) oleh sebagian besar peramban modern dan pada kondisi tertentu justru dapat memperkenalkan perilaku yang tidak diharapkan. Oleh karena itu, rekomendasi yang diberikan adalah menghapus header tersebut atau mengaturnya menjadi nilai 0, serta mengandalkan Content Security Policy sebagai mekanisme perlindungan utama terhadap XSS.
Rekomendasi Pengembangan
Selain mempertahankan konfigurasi yang telah berjalan dengan baik, laporan juga merekomendasikan beberapa langkah lanjutan, antara lain:
- Memperketat konfigurasi Content Security Policy.
- Mempertahankan penggunaan HSTS dan konfigurasi keamanan cookie.
- Melakukan penetration test secara berkala setelah adanya perubahan konfigurasi server maupun pembaruan aplikasi.
- Menjadikan proses security hardening sebagai bagian dari siklus pengembangan aplikasi.
Kesimpulan
Hasil penetration test menunjukkan bahwa CMS NgFlask telah memiliki implementasi keamanan yang kuat. Dari 12 area pengujian, sebanyak 11 kontrol keamanan berhasil diterapkan dengan baik dan hanya terdapat satu rekomendasi penyempurnaan yang tidak berdampak signifikan terhadap tingkat keamanan aplikasi secara keseluruhan. Dengan mempertahankan praktik keamanan yang telah diterapkan serta melakukan evaluasi secara berkala, NgFlask memiliki fondasi yang kuat sebagai CMS berbasis Flask yang aman, modern, dan siap digunakan pada berbagai jenis website organisasi, instansi, perusahaan, maupun komunitas.
Cek Hasilnya di Dokumen pada Layanan ini